Pages

Minggu, 31 Oktober 2010

LAPORAN STP

Tujuan

  1. Dapat mengetahui konsep STP
  2. Dapat mengetahui cara kerja STP
  3. Dapat mengkonfigurasi STP pada sebuah topologi

Pendahuluan
Spanning Tree Protocol (STP) adalah link layer network protocol yang menjamin tidak adanya loop dalam topologi dari banyak bridge/switchdalam LAN. Dalam model OSI untuk jaringan komputer, STP ada di layer 2 OSI.
Spanning tree memperbolehkan desain jaringan memiliki redundan (pengurangan) links untuk membuat jalur backup otomatis jika sebuah link aktif gagal bekerja, tanpa adanya bahaya dari loop pada bridge/switch. Loop pada bridge/switch akan menghasilkan flooding pada network. Cara kerja dari STP itu sendiri adalah sebagai berikut :
  1. Menentukan root bridge.
  2. Menentukan least cost paths ke root bridge.
  3. Non-aktifkan root path lainnya.


Alat dan Bahan
  1. PC
  2. software Simulator Packet Tracer


Langkah Kerja
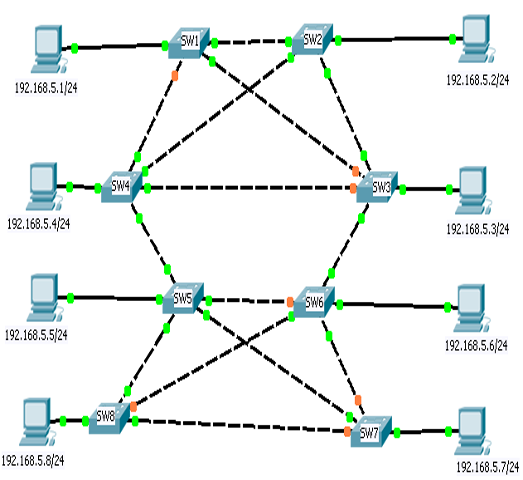
  1. Buatlah sebuah topologi ,setelah itu konfigurasikan tiap host agar memiliki konfigurasi seperti gambar dibawah ini


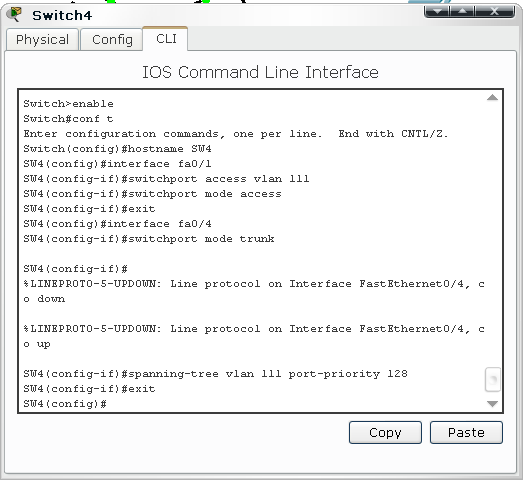
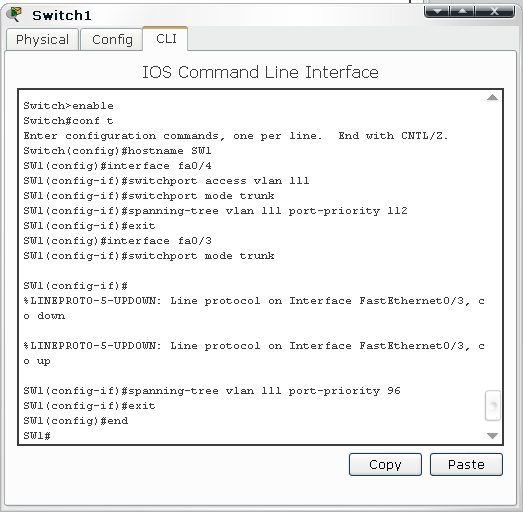
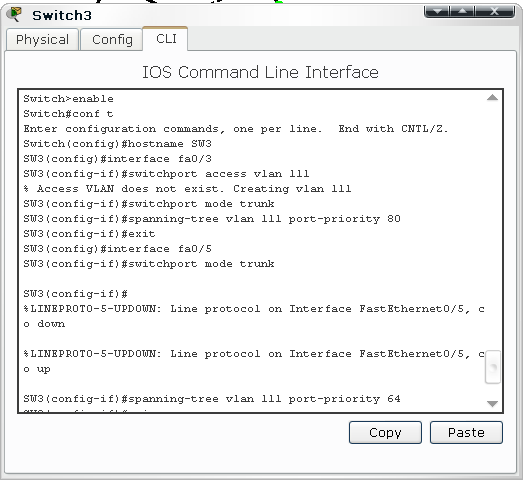
    2. Konfigurasikan manageable switch agar host dengan IP 192.168.5.4/24 apabila ingin mengirim data ke pada IP 192.168.5.5/24 harus melewati switch SW 4- SW 1- SW 3- SW 6 -SW 5
    Konfigurasi switch SW 4


    Konfigurasi switch SW1

    Konfigurasi switch SW3

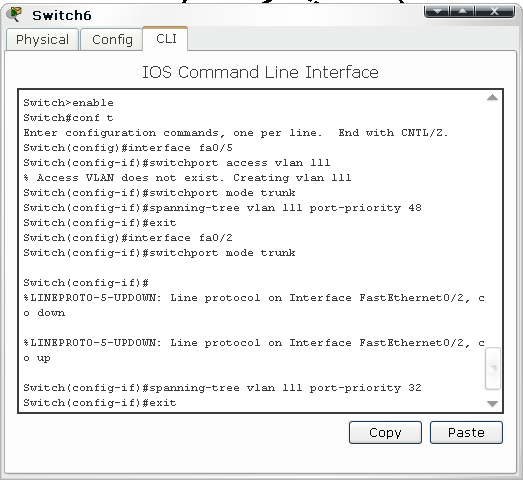
    Konfigurasi switch SW6

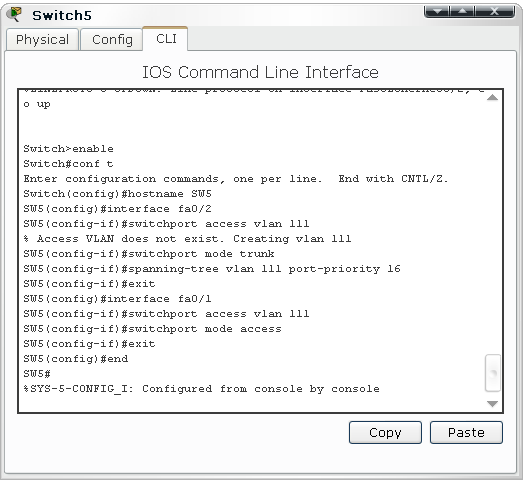
    Konfigurasi switch SW5

    catatan : 1. dari switch ke switch mode trunk dan spanning tree
    2. dari switch ke host mode access
    3. tiap host mempunyai ID VLAN yang sama

    Hasil Praktek


    Kesimpulan
    Dengan melakukan praktek ini, kita menjadi tahu bagaimana cara kerja STP, dan juga kita bisa mengkonfigurasi STP pada suatu jaringan. STP sangat berguna karna apabila salah satu kabel terputus ada kabel lain yang siap menggantikan.

    Minggu, 17 Oktober 2010

    Laporan VTP

    VLAN Trunking Protocol
    1. Tujuan

        1. Dapat mengetahui tentang VTP

        2. Dapat melakukan konfigurasi VTP

        3. Dapat melakukan mengimplementasikan VTP

    1. Pendahuluan

    VTP adalah suatu metoda dalam hubungan jaringan LAN dengan ethernet untuk

    menyambungkan komunikasi dengan menggunakan informasi VLAN, khususnya ke VLAN.

    VLAN Trunking Protocol (VTP) merupakan fitur Layer 2 yang terdapat pada jajaran switch Cisco Catalyst, yang sangat berguna terutama dalam lingkungan switch skala besar yang meliputi beberapa Virtual Local Area Network (VLAN).

    1. Alat dan Bahan

        1. PC

        2. Aplikasi Packet Tracer

    1. Langkah Kerja

    Buat contoh topologi seperti dibawah ini lalu tentukan masing masing vlannya.


    Setelah ditentukan vlannya kemudian setting di masing masing interface

    Masukan IP Address di tiap host, contoh : dari PC0-PC5 (192.168.1.1-192.168.1.6)


    Lalu setting di switch pertama buat vlan dengan nama vlan100 dengan vlan id 2 dan vlan200 vlan id 3.

    Lalu interface yang dihubungkan ke switch lain di set menjadi trunk


    Lalu setting vlan sesuai interface pada PC dan VLAN ID yang telah ditentukan pada tiap PC pada topologi.

    Lalu pada switch kedua setting sama seperti switch pertama dengan vlan300 vlan id 2 dan vlan400 dengan vlan id 3

    Lalu setting interface yang akan terhubung ke switch lain sebagai trunk.

    Lalu setting interface dengan vlan yang telah ditentukan pada topologi pada tiap PC.

    Lalu lakukan uji koneksi dari PC1 ke PC5 yang berada di switch yang berbeda tetapi vlan id sama yaitu 2.

    Ini adalah hasil uji koneksi dari PC2 ke PC4 yang berbeda vlan id yaitu vlan id 2 ke vlan id 3.

    1. Kesimpulan

    Jadi dengan vlan trunking protocol kita dapat menghubungkan vlan yang banyak tergantung dengan vlan id nya karena asalkan vlan id sama walaupun berbeda switch dapat tetap terkoneksi jadi seolah olah switch yang banyak dengan vlan yang banyak pula seolah olah tetap 1 switch karena dengan VTP vlan id yang sama dapat terkoneksi.

    Spanning Tree Protocol

    STP

    Spanning Tree Protocol adalah sebuah protokol bridge yang menggunakan STA untuk menemukan link redundant (cadangan) secara dinamis dan menciptakan sebuah topologi database spanning-tree. Bridge bertukar pesan BPDU (bridge protocol data unit) dengan bridge lain untuk mendeteksi loop-loop dan kemudian menghilangkan loop-loop itu dengan cara mematikan interface-interface bridge yang dipilihnya.

    istilah dalam STP :
    · Root Bridge adalah bridge dengan bridge ID terbaik. Dengan STP, kuncinya adalah agar semua switch di network memilih sebuah root bridge yang akan menjadi titik fokus di dalam network tersebut. Semua keputusan lain di network seperti port mana yang akan di blok dan port mana yang akan di tempatkan dalam mode fowarding.
    · BPDU semua switch bertukar informasi yang digunakan dalam pemilihan root switch, seperti halnya dalam konfigurasi selanjutnya dari network. Setiap switch membandingkan parameter-parameter dalam Bridge Protocol Data Unit (BPDU) yang mereka kirim ke satu tetangga dengan yang mereka peroleh dari tetangga lain.
    · Bridge ID adalah bagaimana STP mengidentifikasi semua switch dalam network. ID ini ditentukan oleh sebuah kombinasi dari apa yang disebut bridge priority (yang bernilai 32.768 secara default pada semua switchj Cisco) dan alamat MAC dasar. Bridge dengan bridge ID terendah akan menjadi root bridge dalam network.
    · Nonroot bridge adalah semua bridge yang bukan root bridge. Nonroot bridge bertukar BPDU dengan semua bridge dan mengupdate topologi database STP pada semua switch, mencegah loop-loop dan menyediakan sebuah cara bertahan terhadap kegagalan link.
    · Root port selalu merupakan link yang terhubung secara langsung ke root bridge atau jalur terpendek ke root bridge. Jika lebih dari satu link terhubung ke root bridge maka sebuah cost dari port ditentukan dengan mengecek bandwidth dari setiap link. Port dengan cost paling rendah menjadi root port. Jika banyak link memiliki cost yang sama maka bridge dengan bridge ID diumumkan yang lebih rendah akan di gunakan. Karena berbagai link dapat berasal dari alat yang sama, maka nomor port yang terendahlah yang akan digunakan.
    · Designated port adalah sebuah port yang telah ditentukan sebagai cost yang terbaik (cost lebih rendah) daripada port yang lain. Sebuah designated port akan ditandai sebagai sebuah fowarding port (port yang akan mem forward frame).
    · Port Cost menentukan kapan sebuah link dari beberapa link yang tersedia digunakan di antara dua switch dimana kedua port ini bukan root port. Cost dari sebuah link ditentukan oleh bandwidth dari link.
    · Nondesignated port adalah port dengan sebuah cost yang lebih tinggi daripada designated port, yang akan ditempatkan di mode blocking. Sebuah nondesignated port bukan sebuah fowarding port.
    · Fowarding port meneruskan atau memfoward frame.
    · Blocked port adalah port yang tidak meneruskan frame-frame, untuk menghindari loop-loop. Namun sebuah blocked port akan selalu mendengarkan frame.
    Kebutuhan adanya spanning tree
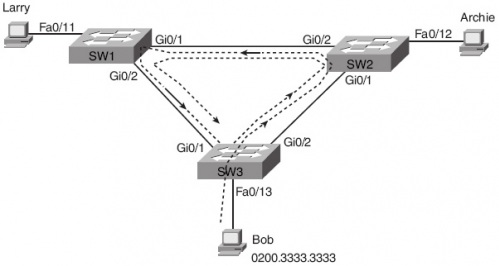
    Problem utama yang bisa dihindari dengan adanya STP adalah broadcast storms. Broadcast storms menyebabkan framebroadcasts (atau multicast atau unicast yang destination addressnya belum diketahui oleh switch) terus berputar-putar (looping) dalam network tanpa henti. Gambar berikut adalah contoh sederhana LAN dengan link yang redundant.
    Switch akan mem-flood frame broadcasts keluar melalui semua port/interface dalam satu VLAN kecuali port/interface dimana frame tersebut diterima. Pada gambar diatas, SW3 akan mem-forward frame dari Bob ke SW2; SW2 mem-forwardnya ke SW1; SW1 mem-forwardnya kembali ke SW3; SW3 ke SW2 lagi, dan seterusnya dan seterusnya. Problem lain yang bisa dihindari dengan STP adalah dalam satu network yang memiliki link redundant, komputer-komputer yang aktif akan menerima copy-an dari frame yang sama berkali-kali.
    Definisi IEEE 802.1d Spanning Tree Does
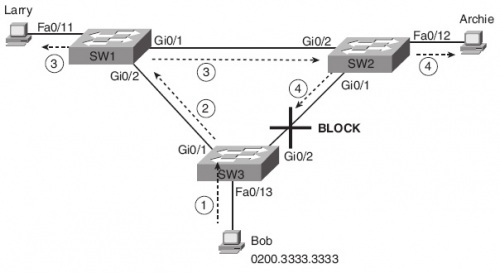
    STP mencegah terjadinya looping dengan menempatkan setiap port switch pada salah satu status : Forwarding atau Blocking. Interface dengan status forwarding bertingkah normal, mem-forward dan menerima frame, sedangkan interface dengan statusblocking tidak memproses frame apapun kecuali pesan-pesan STP. Semua port yang berada dalam status forwarding disebut berada pada jalur spanning tree(topology STP), sekumpulan port-port forwarding membentuk jalur tunggal dimana frame ditransfer antar-segment. Gambar berikut adalah LAN dengan link redundant yang sudah memanfaatkan STP.

    Dengan demikian, saat Bob mengirimkan frame broadcast, frame tidak mengalami looping. Bob mengirimkan frame ke SW3 (step 1), kemudian SW3 mem-forward frame hanya ke SW1(step 2), karena port Gi0/2 dari SW3 berada pada status blocking. Kemudian, SW1 mem-flood frame keluar melalui Fa0/11 dan Gi0/1 (step 3) . SW2 mem-flood frame keluar melalui Fa0/12 dan Gi0/1 (step4). Namun, SW3 akan mengabaikan frame yang dikirmkan oleh SW2, karena frame tersebut masuk melalui port Gi0/2 dari switch SW3 yang berada pada status blocking. Dengan topology STP seperti pada gambar diatas, switch-switch tidak mengaktifkan link antara SW2 dan SW3 untuk keperluan traffick dalam VLAN. Namun, jika link antara SW1 dan SW3 mengalami kegagalan dalam beroperasi, maka STP akan membuat port Gi0/2 pada SW3 menjadi forwarding sehingga link antara SW3 dan SW2 menjadi aktif dan frame tetap bisa ditransfer secara normal dalam VLAN.

    Minggu, 03 Oktober 2010

    Virtual Trunking Protokol (VTP)

    VLAN Trunking Protocol

    Pengertian :

    VLAN Trunking Protocol (VTP) merupakan fitur Layer 2 yang terdapat pada jajaran switch Cisco Catalyst, yang sangat berguna terutama dalam lingkungan switch skala besar yang meliputi beberapa Virtual Local Area Network (VLAN).

    Manfaat / keuntungan :

    1. VTP meminimalkan inkonsistensi misconfigurations dan konfigurasi yang dapat menghasilkan sejumlah problems, masalah, seperti duplikat nama VLAN, VLAN benar-tipe spesifikasi, dan keamanan pelanggaran.

    2. Manfaat utama VTP adalah efisiensi yang diberikannya dalam menambah dan menghapus VLAN, sebagai serta membuat perubahan pada konfigurasi VLAN dalam lingkungan yang besar.

    3. Konfigurasi VLAN kosisten untuk seluruh network.

    4. Penjaluran dan pengawasan VLAN – VLAN dapat dilakukan dengan tepat.

    5. Pelaporan penambahan VLAN dalam network bersifat dinamis.

    6. Konfigurasi trunk pada saat penambahan VLAN bersifat dinamis.

    Mode – mode operasi VTP

    a. Mode server—VTP server mempunyai kontrol penuh atas pembuatan VLAN atau pengubahan domain mereka. Semua informasi VTP disebarkan ke switch lainnya yang terdapat dalam domain tersebut, sementara semua informasi VTP yang diterima disinkronisasikan dengan switch lain. Secara default, switch berada dalam mode VTP server. Perlu dicatat bahwa setiap VTP domain paling sedikit harus mempunya satu server sehingga VLAN dapat dibuat, dimodifikasi, atau dihapus, dan juga agar informasi VLAN dapat disebarkan.

    b. Mode client—VTP client tidak memperbolehkan administrator untuk membuat, mengubah, atau menghapus VLAN manapun. Pada waktu menggunakan mode client mereka mendengarkan penyebaran VTP dari switch yang lain dan kemudian memodifkasi konfigurasi VLAN mereka. Oleh karena itu, ini merupakan mode mendengar yang pasif. Informasi VTP yang diterima diteruskan ke switch tetangganya dalam domain tersebut.

    c. Mode transparent—switch dalam mode transparent tidak berpartisipasi dalam VTP. Pada waktu dalam mode transparent, switch tidak menyebarkan konfigurasi VLAN-nya sendiri, dan switch tidak mensinkronisasi database VLAN-nya dengan advertisement yang diterima. Pada waktu VLAN ditambah, dihapus, atau diubah pada switch yang berjalan dalam mode transparent, perubahan tersebut hanya bersifat lokal ke switch itu sendiri, dan tidak disebarkan ke swith lainnya dalam domain tersebut.

    VTP Domain

    Terdiri dari satu atau lebih switch yang saling berhubungan. Semua switch dalam satu domain saling berbagi konfigurasi VLAN menggunakan VTP advertisement. Router atau Switch layer 3 memberikan batasan-batasan untuk setiap domain.

    VTP Advertisements

    VTP menggunakan advertisements untuk mendistribusikan dan mensinkronisasi konfigurasi VLAN di dalam network.

    VTP Pruning

    VTP pruning meningkatkan kinerja jaringan dengan membatasi banyaknya traffic yang mencari suatu device melalui link trunk. Tanpa VTP pruning, sebuah switch bisa menyebarkan broadcast, multicast, and unicast traffic kepada semua link trunk di dalam domain VTP meskipun switch yang menerimanya akan menghentikannya.


    Protocol VLAN Trunking:

    Ada dua protocol VLAN Trunking utama saat ini, yaitu IEEE 802.1q dan Cisco ISL. Pemilihan protocol VLAN Trunking normalnya berdasarkan piranti platform Hardware yang digunakan.

      1. IEEE 802.1q adalah standard protocol VLAN Trunking yang memberikan tagging internal kedalam frame Ethernet yang ada sekarang. Hal ini dilakukan dalam hardware dan juga meliputi kalkulasi ulang header checksumnya. Hal ini mengjinkan sebuah frame di tagging dengan VLAN dari mana datagram tersebut berasal dan menjamin bahwa frame dikirim kepada port didalam VLAN yang sama. Hal ini untuk menjaga kebocoran datagram antar VLAN yang berbeda.
      2. ISL (Inter Switch Link) memberikan suatu tagging external yang dikemas disekitar frame asalnya.

    Saat menghubungkan beberapa Switch lewat sebuah Trunk perlu dipastikan bahwa kedua Switch yang terhubung VLAN Trunking tersebut mempunyai protocol VLAN Trunling yang sama. Penggunaan negosiasi automatis dari protocol VLAN Trunking adalah tidak dianjurkan karena bisa terjadi kemungkinan salah konfigurasi.

    Untuk penerapan VLAN dengan Switch yang berskala besar sebuah protocol manajemen VLAN diperlukan misal VTP (VLAN Trunking Protocol). Protocol VTP memungkinkan VLAN didefinisikan sekali didalam suatu lokasi tunggal dan disinkronkan kepada Switch2 lainnya didalam administrative domain yang sama.

    Penerapan VLAN setidaknya dirancang dengan sangat bagus dan mudah dimanage. Dokumentasinya haruslah sangat rapi dan akurat dan dijaga selalu update agar membantu kegiatan support jaringan. Normalnya VLAN tidaklah dianjurkan untuk jaringan kecil (kurang dari 100 user pada satu lokasi), akan tetapi untuk business dengan skala menengah dan besar, VLAN adalah sangat mendatangkan keuntungan yang besar.


    Konfigurasi

    Untuk mengkonfigurasi IOS berbasis beralih ke menjadi server VTP, menjalankan perintah berikut:

    Perintah-perintah ini mengkonfigurasi beralih ke menjadi server VTP di vtpdom domain VTP. Perubahan akan disimpan dan angka revisi bertambah ketika perintah keluar dikeluarkan.

    Untuk mengkonfigurasi klien VTP, jalankan perintah berikut:

    Untuk VTP menonaktifkan, mengatur mode VTP untuk transparan seperti:

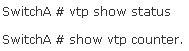
    Untuk memantau pengoperasian VTP dan status, gunakan:

    VTP untuk memantau operasi dan status, gunakan salah satu:

    Source :

    http://www.sysneta.com/virtual-lan
    http://antzon.wordpress.com/2007/12/24/vlan-trunking-protocol-vtp/
    http://adityakyouz.wordpress.com/2010/02/14/vtp-vlan-trunking-protocol/

    Minggu, 26 September 2010

    LAPORAN VLAN


    No. exp : 02

    Praktek VLAN pada

    Packet Tracer

    Nama : M.Pijar Kausar

    Tanggal : 02 Agustus 2010

    Kelas : 3 TKJ A

    Pelajaran : Diagnosa WAN

    SMKN 1 CIMAHI

    Pemateri : Bu Netty

    Pak Rudi

    I. TUJUAN

    · Untuk mengetahui bagaimana konsep VLAN

    · Untuk bisa megkonfigurasikan dan mengimplementsikan topologi yang telah di buat dengan menggunakan konsep VLAN

    II. PENDAHULUAN

    VLAN ( Virtual Local Area Network ) adalah sebuah konsep jaringan yang menggabungkan beberapa broadcast domain menjadi satu collision domain. VLAN dapat berkomunikasi dengan VLAN lain apabila VLAN tetrsebut menggunakan VLAN ID yang sama. Penerapan konfigurasi VLAN dapat dilakukan oleh manageable switch ( switch yang dapat dikonfigurasikan secara efisien), VLAN tidak dapat di jalankan di manageable switch.

    III. ALAT dan BAHAN

    · PC

    · Application Packet Tracer

    IV. LANGKAH KERJA

    1. Buat topologi yang di inginkan di Paket Tracer

    2. Setelah itu konfigurasi semua PC sesuai IP Adrees yang telah di tentukan tadi saat membuat topologi .

    - PC 5


    - PC 4


    - PC 3

    - PC 2

    - PC 1


    - PC 0


    3. Buat nama VLAN dan nomor VLAN tersebut pada kolom VLAN name dan number masukan. VLAN 1 – VLAN 3 dengan nomor 1-3.


    4. Tentukan VLAN bagi tiap host, dengan memilih port dan pilih nomor VLAN yang akan di set pada menu.

    Port fast ethernet 0/1 dan 1/1 berada pada vlan 1 (default vlan)

    Port Fast ethernet 2/1 dan 3/1 berada pada vlan 2

    Port fast ethernet 4/1 dan 5/1 berada pada vlan 3

    V. HASIL KERJA

    Uji koneksi dari PC 5 ke PC 4 yang satu VLAN


    Uji koneksi dari PC 4 ke PC 3 yang berbeda VLAN

    (PC 4 ke PC 3 tidak akan bisa berkomunikasi)


    Uji koneksi dari PC 3 ke PC 2 yang satu VLAN


    Uji koneksi dari PC 2 ke PC 1 yang berbeda VLAN


    Uji kokneksi dari PC 1 ke PC 0 yang satu VLAN


    LANGKAH KERJA Dengan CLI

    1. Hubungkan kedua host ke switch, satu host untuk konfigurasi dan satu host untuk uji koneksi

    2. Lalu mulai setting switch dengan muncul command seperti ini.

    Switch>enable

    Switch#configure terminal

    Enter configuration commands, one per line. End with CNTL/Z.

    3. Buat VLAN2 dengan nomor VLAN 2.

    Switch(config)#vlan 2

    Switch(config-vlan)#name vlan2

    Switch(config-vlan)#exit

    4. Karena nomor 1 merupakan VLAN default switch maka tidak dapat dirubah nama ke VLAN1 akan tetap default.

    Switch(config)#vlan 1

    Switch(config-vlan)#name vlan1

    Default VLAN 1 may not have its name changed.

    Switch(config-vlan)#exit

    5. Buat VLAN3 dengan nomor VLAN 3.

    Switch(config)#vlan 3

    Switch(config-vlan)#name vlan3

    Switch(config-vlan)#exit

    Switch(config)#

    6. Setting interface FastEthernet 0/1 dan 1/1 ke VLAN1 (default) karena sudah default maka tidak perlu memasukan perintah lagi.

    Switch(config)#interface FastEthernet0/1

    Switch(config-if)#

    Switch(config-if)#exit

    Switch(config)#interface FastEthernet1/1

    Switch(config-if)#

    Switch(config-if)#exit

    7. Setting interface FastEthernet 2/1 dan 3/1 ke VLAN2 nomor 2 dengan memasukan perintah.

    Switch(config)#interface FastEthernet2/1

    Switch(config-if)#

    Switch(config-if)#switchport access vlan 2

    Switch(config-if)#

    Switch(config-if)#exit

    Switch(config)#interface FastEthernet3/1

    Switch(config-if)#

    Switch(config-if)#switchport access vlan 2

    Switch(config-if)#

    Switch(config-if)#exit

    8. Setting interface FastEthernet 4/1 dan 5/1 ke VLAN3 nomor 3 dengan memasukan perintah.

    Switch(config)#interface FastEthernet4/1

    Switch(config-if)#

    Switch(config-if)#switchport access vlan 3

    Switch(config-if)#

    Switch(config-if)#exit

    Switch(config)#interface FastEthernet5/1

    Switch(config-if)#

    Switch(config-if)#switchport access vlan 3

    Switch(config-if)#exit

    Hasil Kerja

    - Uji ping command dari host di interface 0/1 ke alamat IP 192.168.0.3 yang berada di port 1/1 yang artinya satu VLAN.


    - Uji ping command dari host di interface 5/1 ke alamat IP 192.16.16.2 yang berada di port interface 1/1 yang artinya berbeda VLAN.


    VI. KESIMPULAN

    Jadi dengan melakukan praktek VLAN (Virtual Local Area Network) ini kami dapat mengetahui bagaimana hasil uji koneksi yang dilakukan dari PC ke PC yang satu VLAN maupun berbeda VLAN. Jika komunikasi sesama VLAN maka sesama host dapat saling berkomunikasi tetapi apabila berbeda VLAN maka host yang satu tidak akan bisa berkomunikasi dengan host yang berada di VLAN lain.


    No. exp : 02

    Konfigurasi VLAN dengan

    Manageable Switch (WebBase)

    Nama : M.Pijar Kausar

    Tanggal : 02 Agustus 2010

    Kelas : 3 TKJ A

    Pelajaran : Diagnosa WAN

    SMKN 1 CIMAHI

    Pemateri : Bu Netty

    Pak Rudi

    I. TUJUAN

    · Untuk mengetahui bagaimana konsep VLAN

    · Untuk bisa megkonfigurasikan dan mengimplementsikan topologi yang telah di buat dengan menggunakan konsep VLAN

    · Dapat memahami perintah yang digunakan pada manageable switch D-LINK

    II. PENDAHULUAN

    VLAN ( Virtual Local Area Network ) adalah sebuah konsep jaringan yang menggabungkan beberapa broadcast domain menjadi satu collision domain. VLAN dapat berkomunikasi dengan VLAN lain apabila VLAN tetrsebut menggunakan VLAN ID yang sama. Penerapan konfigurasi VLAN dapat dilakukan oleh manageable switch ( switch yang dapat dikonfigurasikan secara efisien), VLAN tidak dapat di jalankan di manageable switch.

    III. ALAT dan BAHAN

    · 2 host / PC

    · Switch manageable D-Link DES 3000 L2

    · Kabel UTP Straight dan Crossover

    IV. LANGKAH KERJA

    1. Koneksikan Switch ke PC untuk konfigurasi dan setting PC agar satu network dengan switch, lalu buka web browser dan ketikkan pada URL alamat switch default (10.90.90.90).


    2. Lalu setelah muncul permiinntaan login, tidak perlu memasukan username dan password karena belum di set apapun (default), langsung tekan enter.


    3. Lalu pilih sub menu L2 Features dan pilih menu static VLAN entry.


    4. Pilih “add” untuk menambahkan VLAN lalu masukan VLAN ID dan VLAN numbernya, cth: VLAN NAME=vlan2, VLAN NUMBER=2 karena number 1 adalah default maka kita tidak dapat merubahnya, lalu masukan juga vlan 3 dan setting port yang akan digunakan dengan menceklis kolom port tersebut.


    5. Ini adalah hasil vlan yang telah dibuat.


    V. HASIL KERJA

    - Ping host di port 1 dan port 2 yang merupakan vlan 1


    - Ping host di port 2 dan port 6 yang berbeda vlan


    VI. KESIMPULAN

    Jadi dengan melakukan praktek VLAN (Virtual Local Area Network) ini kami dapat mengetahui bagaimana hasil uji koneksi yang dilakukan dari PC ke PC yang satu VLAN maupun berbeda VLAN. Jika komunikasi sesama VLAN maka sesama host dapat saling berkomunikasi tetapi apabila berbeda VLAN maka host yang satu tidak akan bisa berkomunikasi dengan host yang berada di VLAN lain.


    No. exp : 02

    Konfigurasi VLAN dengan

    Manageable Switch (CLI)

    Nama : M.Pijar K

    Tanggal : 02 Agustus 2010

    Kelas : 3 TKJ A

    Pelajaran : Diagnosa WAN

    SMKN 1 CIMAHI

    Pemateri : Bu Netty

    Pak Rudi

    I. TUJUAN

    · Untuk mengetahui bagaimana konsep VLAN

    · Untuk bisa megkonfigurasikan dan mengimplementsikan topologi yang telah di buat dengan menggunakan konsep VLAN

    · Dapat memahami perintah yang digunakan pada manageable switch D-LINK

    II. PENDAHULUAN

    VLAN ( Virtual Local Area Network ) adalah sebuah konsep jaringan yang menggabungkan beberapa broadcast domain menjadi satu collision domain. VLAN dapat berkomunikasi dengan VLAN lain apabila VLAN tetrsebut menggunakan VLAN ID yang sama. Penerapan konfigurasi VLAN dapat dilakukan oleh manageable switch ( switch yang dapat dikonfigurasikan secara efisien), VLAN tidak dapat di jalankan di manageable switch.

    III. ALAT dan BAHAN

    · 2 host / PC

    · Switch manageable D-Link DES 3000 L2

    · Kabel UTP Straight dan Crossover

    · Kabel Serial

    IV. LANGKAH KERJA

    1. Koneksikan kabel serial dari switch ke PC, lalu pada PC buka Hyper Terminal pada start>All Programs>Accessories>Communications>Hyper Terminal.

    2. Masukan nama “kel5”

    3. Setting port koneksi contoh “COM1”

    4. Lalu setting properties dari COM1

    5. Lalu buat vlan 1-vlan 3 dengan perintah “create vlan 1” “create vlan 2” “create vlan 3”

    6. Konfigurasi vlan tadi dan masukan portnya dengan format perintah “config vlan_name add tagged ” contoh “config vlan 1 add tagged 1-2” dst.


    7. Lalu cek vlan yang telah dibuat dengan perintah “show vlan”

    VII. HASIL KERJA

    - Ping host di port 1 dan port 2 yang merupakan vlan 1


    - Ping host di port 2 dan port 6 yang berbeda vlan


    VIII. KESIMPULAN

    Jadi dengan melakukan praktek VLAN (Virtual Local Area Network) ini kami dapat mengetahui bagaimana hasil uji koneksi yang dilakukan dari PC ke PC yang satu VLAN maupun berbeda VLAN. Jika komunikasi sesama VLAN maka sesama host dapat saling berkomunikasi tetapi apabila berbeda VLAN maka host yang satu tidak akan bisa berkomunikasi dengan host yang berada di VLAN lain.